O presente artigo aborda o conceito de Exploit no contexto da segurança cibernética, apresentando exemplos e maneiras pelas quais hackers podem explorar vulnerabilidades em softwares, sistemas operacionais, redes e hardware para realizar ataques. Também são oferecidas orientações para reduzir o risco de Exploits e proteger seu sistema.
Definição de Exploit na segurança cibernética
Um exploit refere-se a um programa, uma sequência de comandos ou um conjunto de dados que tira proveito de uma falha ou vulnerabilidade em um sistema ou aplicativo, levando a comportamentos inesperados ou indesejados. O termo deriva do verbo em inglês to exploit, que significa “explorar” ou “tirar vantagem”. Em essência, isso se refere ao fato de que o alvo do ataque possui uma fragilidade na sua estrutura que pode ser utilizada por terceiros para benefício pessoal.
Com frequência, os usuários ignoram os alertas de segurança de empresas como Adobe, Apple e Microsoft, alegando falta de tempo ou paciência para realizar atualizações. Essa prática os torna alvos mais fáceis para ataques cibernéticos, que podem variar em sofisticação. A falta de atualização de navegadores ou plug-ins desatualizados permite que hackers explorem vulnerabilidades conhecidas, concedendo acesso irrestrito a dados e programas no dispositivo da vítima. Os efeitos de tais ataques podem ser extremamente graves.
Teoricamente, os aplicativos deveriam operar de forma impecável, sem travamentos ou falhas de design. Contudo, a complexidade do software frequentemente oferece oportunidades para hackers, que dedicam meses ou até anos na análise de aplicativos populares em busca de falhas. A vulnerabilidade descoberta pela primeira vez é conhecida como Exploit de dia zero, uma falha que ainda não foi identificada e para a qual o desenvolvedor não disponibilizou um patch.
O intervalo entre a identificação inicial do exploit e a disponibilização de um patch para corrigi-lo é denominado 'janela de vulnerabilidade', durante a qual o usuário permanece suscetível a ataques sem a possibilidade de corrigir a falha. Em mercados clandestinos, os exploits podem ser comercializados entre US$ 10.000 e US$ 500.000, dependendo da plataforma afetada e de sua popularidade.
Quando um hacker "explora" um dispositivo, isso significa que uma falha de software foi utilizada de forma maliciosa e está sendo empregada contra o usuário.
Não apenas sistemas operacionais são alvos, mas qualquer software, hardware ou dispositivo eletrônico que possa baixar arquivos da internet está em risco. Exemplos comuns de alvos incluem Microsoft Office, navegadores como Internet Explorer, players de mídia como Adobe Flash Player, Adobe Reader e versões do Oracle Java que não foram corrigidas.
Os exploits podem ser classificados em duas categorias: locais e remotos. Exploits locais exigem acesso físico ao sistema, enquanto os remotos podem comprometer o dispositivo sem necessidade de acesso prévio.
Como hackers exploram vulnerabilidades para realizar ataques
Para explorar vulnerabilidades, hackers precisam inicialmente acessar o dispositivo da vítima. A principal ferramenta utilizada para isso é a engenharia social, que consiste em manipular o usuário a abrir e-mails ou anexos suspeitos que contêm códigos maliciosos. Quando o conteúdo é executado, ele pode causar falhas no aplicativo e instalar uma carga maliciosa sem qualquer intervenção do usuário.
Frequentemente, as explorações são reunidas em pacotes que verificam o sistema operacional, navegador e plug-ins em busca de aplicativos vulneráveis antes de fornecer conteúdo específico ao usuário.
Identificar falhas em um sistema não é uma tarefa difícil para criminosos. Vulnerabilidades de protocolo podem não ser detectadas imediatamente por desenvolvedores ou especialistas em segurança, o que significa que, quando um patch se torna disponível, os hackers podem já ter lançado um exploit de dia zero. Esses ataques são desafiadores de neutralizar e têm se tornado mais comuns, uma vez que hackers se tornaram mais experientes e ágeis em suas ações.
Exemplos de exploits
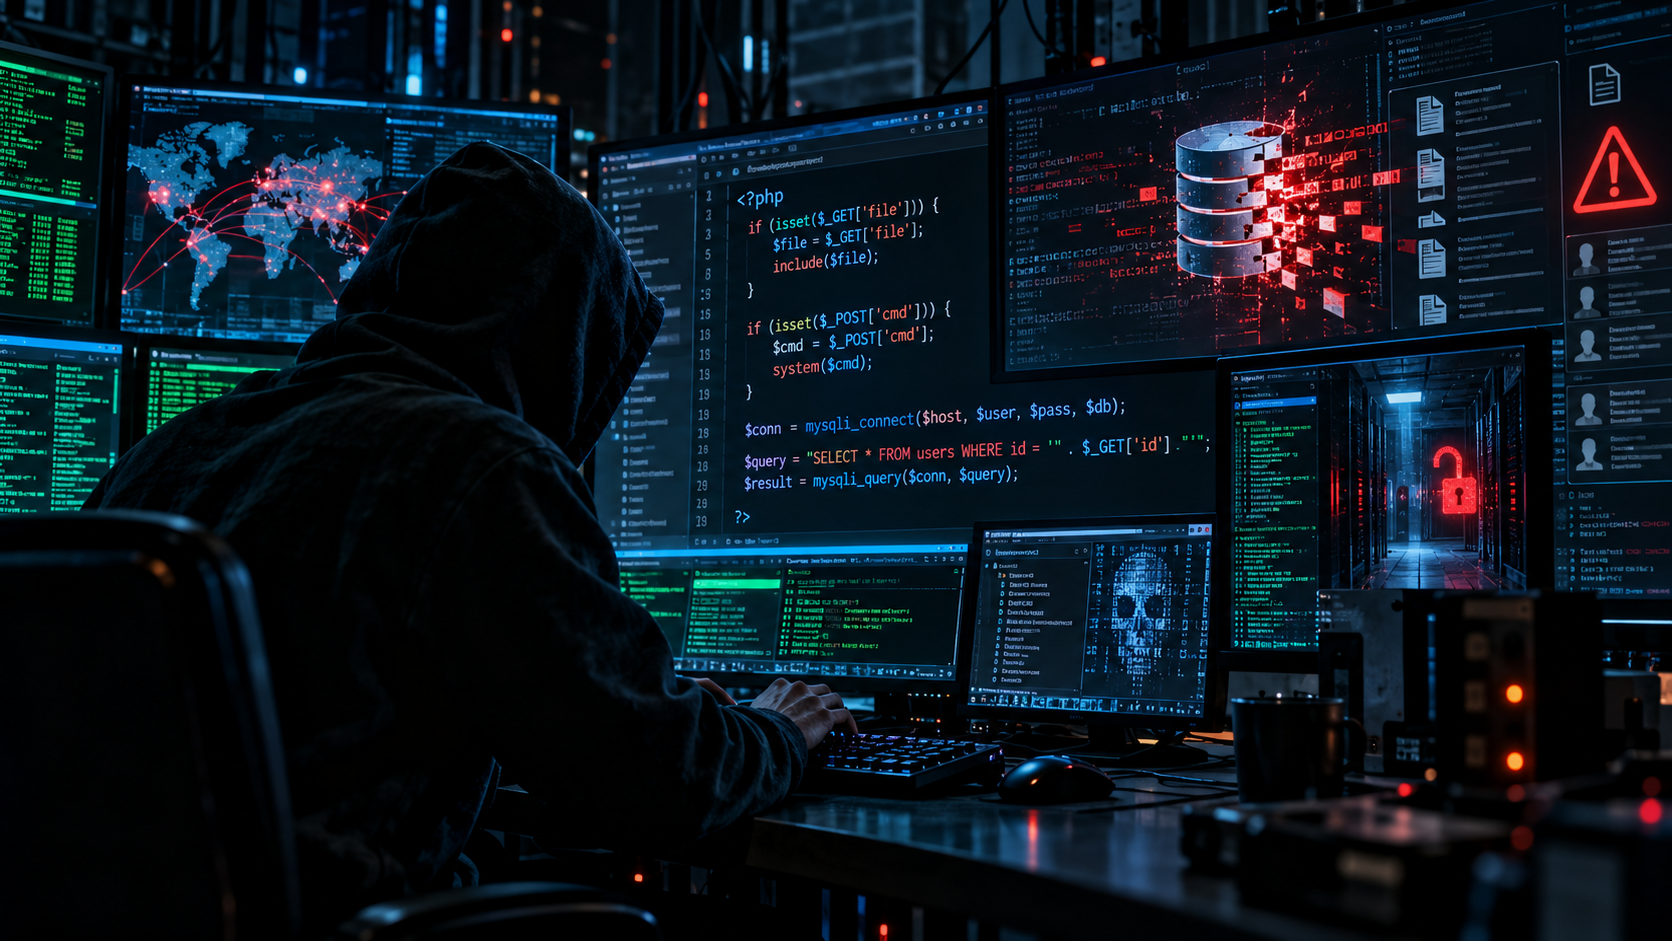
Entre as vulnerabilidades de segurança na web mais conhecidas estão os ataques de injeção SQL, scripts de solicitação entre sites, falsificações de solicitações entre sites e problemas de autenticação ou configurações de segurança mal feitas. De maneira geral, os exploits são classificados em duas categorias principais: conhecidos e desconhecidos (ou vulnerabilidades de dia zero).
O que é um exploit de dia zero?
O que é um exploit de injeção SQL?
O que é um exploit de diretório transversal?
Métodos de prevenção contra Exploits
Os exploits atuais são mais agressivos e podem se propagar rapidamente pelo sistema, ao contrário dos de décadas passadas, que eram menos ativos devido à falta de conexão à internet. Hoje, kits de exploração estão amplamente disponíveis na Dark Web, permitindo que até mesmo iniciantes em programação possam se tornar ameaças significativas.
O grande problema com exploits é que eles fazem parte de um ataque muito mais complexo, se tornando uma preocupação constante. Eles frequentemente trazem consigo outras surpresas indesejadas e podem infectar dispositivos com códigos maliciosos.
Embora especialistas em segurança e desenvolvedores trabalhem em conjunto para identificar vulnerabilidades rapidamente e emitir correções, não é possível garantir proteção contra exploits de dia zero. Além disso, a negligência dos usuários também não pode ser evitada. Para se proteger, é fundamental realizar backups regulares, evitar senhas fracas e manter todos os softwares sempre atualizados. Nunca utilize versões vulneráveis de plug-ins, navegadores ou players de mídia. Lembre-se: o tempo investido em atualizações pode economizar horas de trabalho em manutenção após um incidente.
Como as explorações podem ser disseminadas através de e-mails e sites comprometidos, é crucial estar sempre alerta e cuidadoso com o que se clica. Implementar soluções de firewall e software de segurança é um bom começo para uma proteção inicial, mas a persistência do risco de exploits de dia zero deve ser mantida em mente.